



Come aggiornare PrestaShop in sicurezza? Non basta premere un pulsante la notte in cui esce la patch: bisogna portare in sicurezza un negozio che, dopo anni di moduli, override e codice su misura, non è più un PrestaShop standard. Serve metodo: inventario, backup, ambiente di test, verifica di moduli e tema, controllo del checkout e degli URL. Saltare questi passaggi con un aggiornamento fai-da-te è la scelta che, nella nostra esperienza, finisce per costare di più: prima il tentativo, poi l’intervento del professionista per rimettere in piedi lo shop. E se l’e-commerce non produce abbastanza per restare aggiornato, tenerlo online così com’è è la strada peggiore.
Lo diciamo in modo diretto perché ci lavoriamo ogni giorno: chi non aggiorna PrestaShop da tre anni non lo fa per prudenza. In questa guida spieghiamo perché l’aggiornamento è un tema di sicurezza e non di funzionalità, cosa fa davvero il modulo di aggiornamento automatico, quanto costa il fai-da-te e cosa fare se aggiornare non è sostenibile.
Perché aggiornare PrestaShop è una questione di sicurezza, non di funzionalità
Un PrestaShop non aggiornato non è solo “vecchio”: è un negozio con vulnerabilità pubbliche e documentate che chiunque può cercare. Quando una falla viene corretta, la correzione rende noto anche il punto debole, e da quel momento gli shop rimasti indietro diventano bersagli facili.
Il caso più citato è del luglio 2022: la vulnerabilità CVE-2022-36408, una SQL injection legata alla cache Smarty su database, è stata sfruttata per inserire nel checkout un finto modulo di pagamento che rubava i dati delle carte dei clienti. PrestaShop ha indicato come soluzione l’aggiornamento alla versione 1.7.8.7, e ha avvertito che gli attacchi colpivano soprattutto shop con versioni obsolete o moduli di terze parti vulnerabili.
- PrestaShop 1.7.8 è stato mantenuto solo per correzioni critiche e di sicurezza fino all’uscita di PrestaShop 9.0: da allora il ramo 1.7 non riceve più patch.
- PrestaShop 1.6 è fuori manutenzione da anni e non è compatibile con le versioni di PHP supportate oggi.
- I moduli di terze parti sono spesso il vero punto d’ingresso: un modulo abbandonato dallo sviluppatore resta vulnerabile anche se il core è aggiornato.
- Il PHP del server invecchia insieme allo shop: restare su PHP 7.x per non rompere il sito significa sommare vulnerabilità del server a quelle del CMS.
E non è un problema solo delle versioni vecchie: anche chi è su PrestaShop 9 deve aggiornare con regolarità. PrestaShop 9.1 è uscito il 23 marzo 2026 e in meno di cinque mesi ha ricevuto cinque release di manutenzione: tre contenevano correzioni di sicurezza, tra cui una vulnerabilità XSS critica nel back office (9.1.1, aprile 2026) e cinque fix di sicurezza nella 9.1.5 di agosto 2026. A giugno è stato corretto anche il modulo nativo di ricerca a faccette. Aggiornare non è un evento una tantum: è manutenzione ordinaria.
Uno shop può essere già compromesso senza che nessuno se ne accorga: lo skimmer nel checkout non rompe il sito, ruba in silenzio.
“Tanto nessuno controlla”: i dati li lasciano i tuoi clienti
È vero che nessuno controlla ogni giorno la versione del tuo PrestaShop, ma i dati nel checkout non li lasciano i controllori: li lasciano i tuoi clienti. Chi compra online ti affida nome, indirizzo, telefono, email e a volte i dati di pagamento. È un patto di fiducia: sapere di avere una piattaforma vulnerabile e restare fermi è una scelta, non una svista.
C’è anche un piano legale. Il GDPR chiede misure di sicurezza adeguate al rischio (art. 32), impone di notificare una violazione dei dati al Garante entro 72 ore (art. 33) e prevede sanzioni fino a 20 milioni di euro o al 4% del fatturato annuo mondiale (art. 83). Usare consapevolmente un software senza patch di sicurezza difficilmente è una “misura adeguata”.
Cosa fa davvero l’aggiornamento automatico (e cosa non può fare)
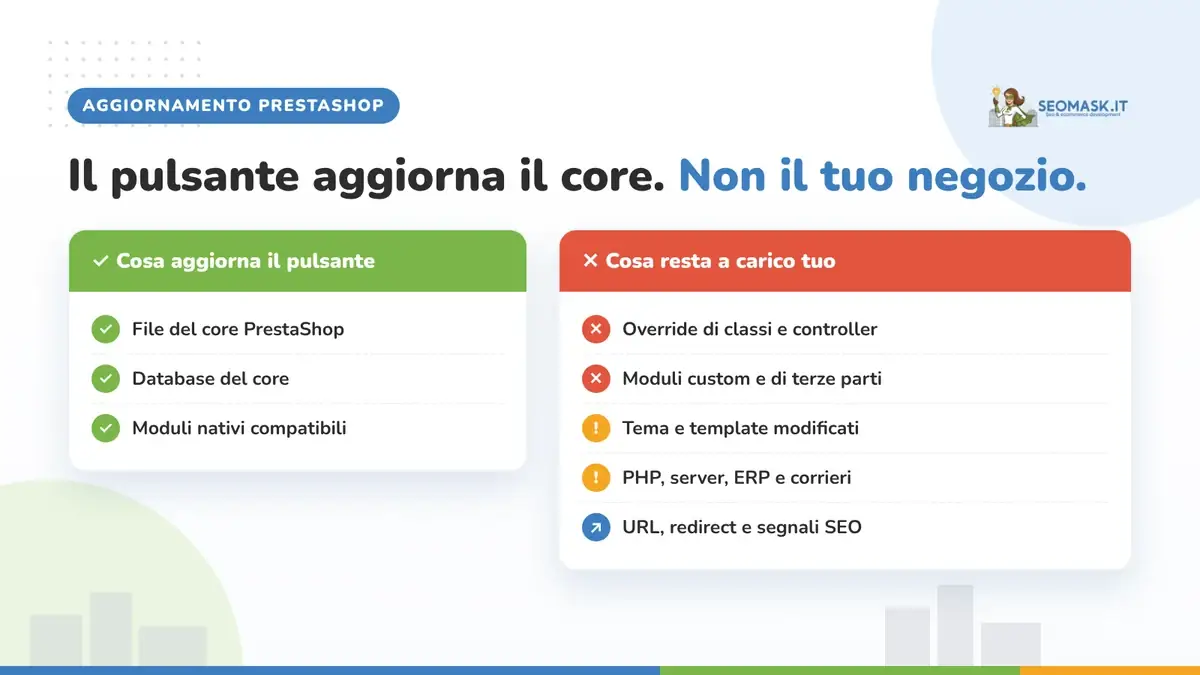
Il modulo ufficiale di aggiornamento (1-Click Upgrade, oggi Update Assistant) aggiorna i file del core e il database di PrestaShop: non sa nulla del codice che è stato aggiunto al tuo negozio negli anni. Su un’installazione standard funziona bene. Su uno shop personalizzato è solo uno dei passaggi.
| Cosa aggiorna il pulsante | Cosa resta a carico tuo |
|---|---|
| File del core PrestaShop | Override di classi e controller scritti su misura |
| Struttura del database del core | Moduli custom e moduli di terze parti non più mantenuti |
| Moduli nativi compatibili | Tema grafico e template modificati |
| — | Versione PHP, estensioni e configurazione del server |
| — | Integrazioni con gestionale, ERP, marketplace, corrieri |
| — | URL, redirect e segnali SEO accumulati negli anni |
Per questo migliaia di righe di codice su misura trasformano un aggiornamento di versione in un piccolo progetto: hook che cambiano tra una major e l’altra, override che non vengono più caricati, un tema che smette di mostrare il carrello. Il problema non è il pulsante: è tutto quello che il pulsante non vede.
Aggiornare PrestaShop manualmente: i passaggi che un professionista non salta
Un aggiornamento fatto bene segue sempre lo stesso ordine: prima si capisce cosa c’è nello shop, poi si prova su una copia, solo alla fine si tocca il sito live. Questi sono i passaggi minimi:
- Inventario: versione attuale, moduli attivi, override, tema, integrazioni, versione PHP.
- Backup completo di file e database, verificato con un ripristino di prova.
- Ambiente di staging: una copia del negozio su cui lavorare senza toccare le vendite.
- Allineamento del server: PHP e database nelle versioni richieste dalla release di destinazione.
- Aggiornamento del core, a salti se si parte da versioni molto vecchie.
- Moduli e override: aggiornare, adattare o sostituire uno per uno.
- Tema: adattamento dei template o passaggio a un tema compatibile.
- Test end-to-end: registrazione, carrello, checkout, pagamenti, email, fatture, spedizioni.
- Controllo SEO: stessi URL o redirect 301, canonical, sitemap, dati strutturati.
- Go-live e monitoraggio di errori, ordini e Search Console nelle settimane successive.
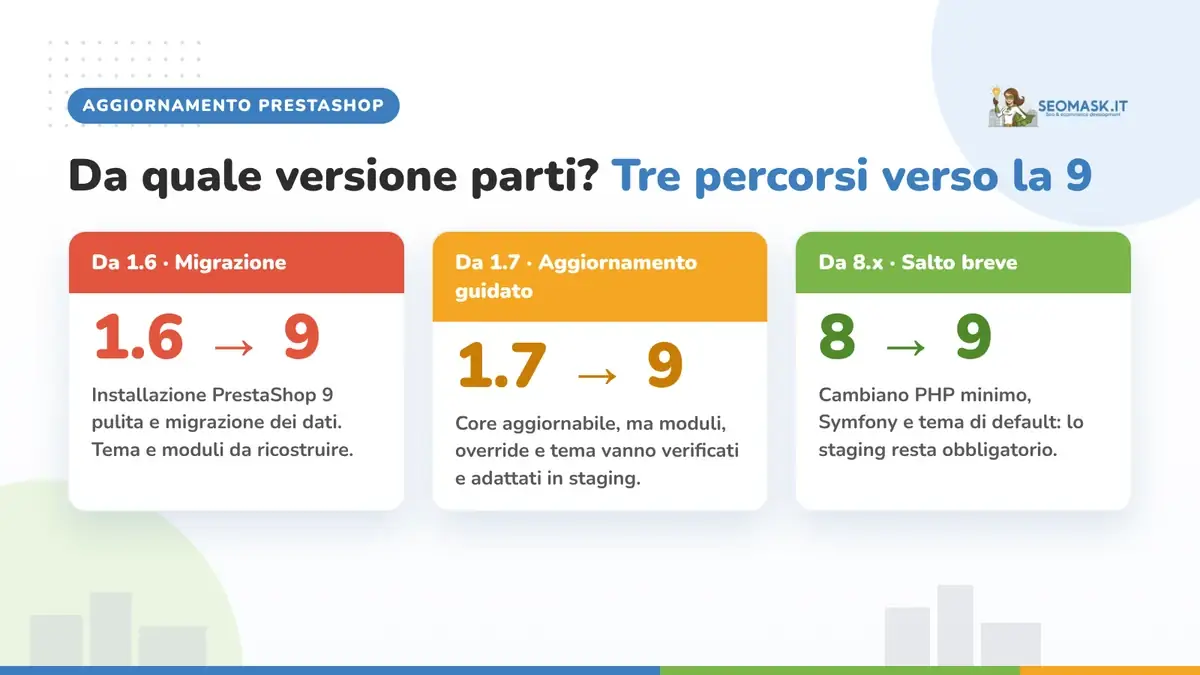
Se il salto è dalla 1.7 alla 9, trovi il processo completo nella nostra guida all’aggiornamento PrestaShop da 1.7 a 9; per capire cosa cambia nella nuova versione leggi PrestaShop 9: novità e requisiti PHP.
Il fai-da-te costa il doppio: tempo, budget e vendite perse
Il costo vero di un aggiornamento non è la tariffa del professionista: è il fai-da-te che va storto e che poi un professionista deve sistemare. Nella nostra esperienza, quando ci chiamano dopo un tentativo autonomo il lavoro richiede spesso il doppio del tempo e, non di rado, il doppio del budget, perché prima di aggiornare bisogna capire cosa è stato toccato e riparare i danni.
| Aggiornamento fai-da-te | Aggiornamento con un professionista | |
|---|---|---|
| Punto di partenza | Pulsante sul sito live | Inventario e copia di staging |
| Se qualcosa si rompe | Si rompe sul sito che vende | Si rompe sulla copia, i clienti non lo vedono |
| Moduli e override | Scoperti a errore avvenuto | Verificati prima del go-live |
| SEO | URL e redirect spesso trascurati | Controllo URL, 301 e Search Console |
| Costo finale | Tentativo + fermo vendite + intervento di recupero | Un solo intervento pianificato |
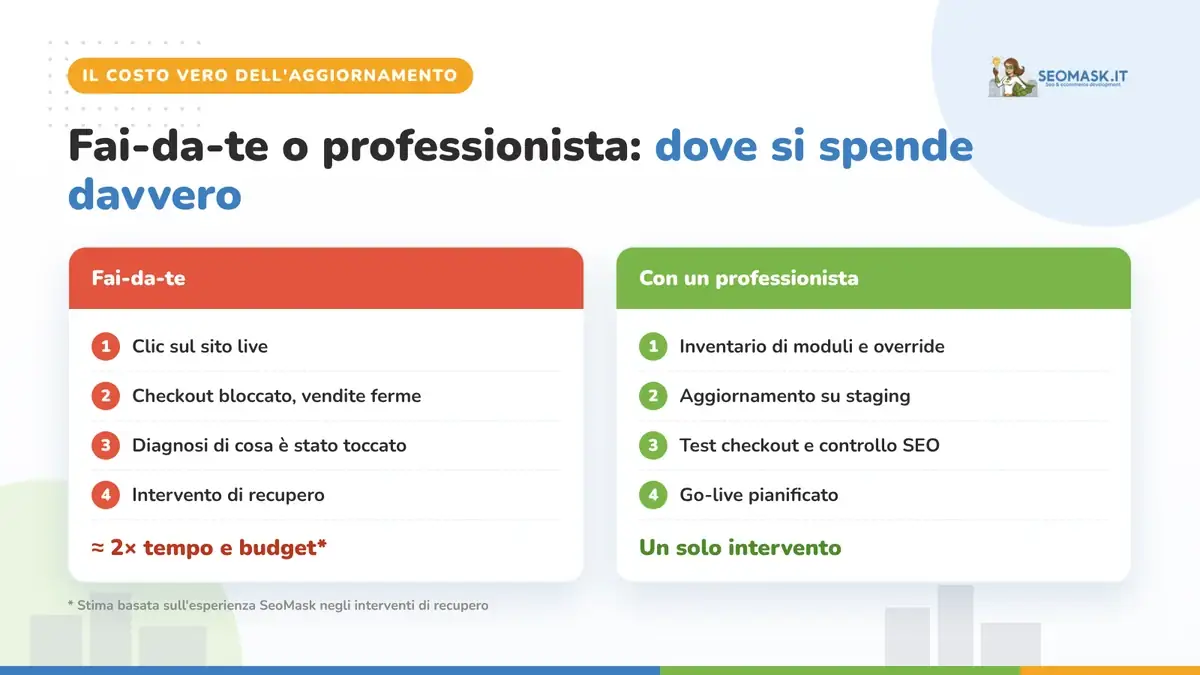
Ogni ora di checkout bloccato è un costo diretto in ordini persi, a cui si aggiunge la fiducia dei clienti che hanno trovato il negozio rotto. È un conto che raramente si fa prima di premere “Aggiorna”.
Un professionista è una risorsa, non un costo
Affidare l’aggiornamento a chi conosce PrestaShop significa comprare certezza: tempi prevedibili, rischi contenuti e un negozio che continua a vendere durante il lavoro. Un professionista sa dove guardare prima di rompere qualcosa, perché ha già visto gli stessi moduli, gli stessi override e gli stessi errori su decine di shop. SeoMask lavora su PrestaShop dalla 1.6 alla 9.x e sviluppa moduli PrestaShop su misura: quando un modulo non è più compatibile, lo adattiamo invece di lasciarlo indietro.
Non serve per forza un contratto lungo: si può partire da una consulenza PrestaShop per capire lo stato dello shop, affidare il singolo aggiornamento di versione oppure scegliere il supporto PrestaShop continuativo che include gli aggiornamenti di sicurezza.
Se non puoi permetterti di aggiornare: chiudere o trasformare lo shop in vetrina
Se un e-commerce produce troppo poco per potersi permettere di restare aggiornato, tenerlo online così com’è è la strada peggiore: chiuderlo è più onesto verso chi ha comprato fino a ieri. È una frase dura, ma è la conseguenza logica di tutto quello che abbiamo detto sulla sicurezza dei dati.
Chiudere fa male, soprattutto dopo anni di lavoro. Esiste però una via di mezzo che costa poco: trasformare lo shop in una vetrina che non raccoglie dati e non fa danni.
- Spegnere la raccolta dati: checkout, registrazione clienti, newsletter e moduli che chiedono dati personali.
- Esportare e conservare solo ciò che serve (ordini e fatture per gli obblighi fiscali) e cancellare i dati non più necessari.
- Passare a una vetrina leggera: un sito semplice e aggiornabile che mostra prodotti e contatti, al posto di un CMS e-commerce senza patch.
- Mantenere gli URL principali con redirect 301, per non perdere il posizionamento costruito negli anni.
Se invece il problema è la piattaforma, valuta anche la migrazione da PrestaShop a WooCommerce: in alcuni casi è più sostenibile di un aggiornamento su un codice ormai troppo personalizzato.
Checklist rapida: il tuo PrestaShop è a rischio?
- La versione installata è 1.6 o 1.7.
- L’ultimo aggiornamento del core risale a più di un anno fa.
- Il server usa ancora PHP 7.x.
- Ci sono moduli il cui sviluppatore non rilascia aggiornamenti da anni.
- Nessuno sa con certezza quali override e modifiche al codice sono presenti.
- Non esiste un backup ripristinato e verificato di recente.
Se hai risposto sì a due o più punti, il tuo shop ha bisogno di un controllo prima di un aggiornamento.
Si può aggiornare PrestaShop con un solo clic?
Solo su un’installazione standard. Il modulo ufficiale di aggiornamento aggiorna core e database, ma non adatta override, moduli custom, tema e server: su uno shop personalizzato il clic è solo uno dei passaggi.
È rischioso aggiornare PrestaShop da soli?
Sì, se si lavora direttamente sul sito live. Senza backup verificato e ambiente di staging un errore su moduli o tema blocca il checkout e le vendite; per questo un aggiornamento va sempre provato prima su una copia.
Quanto costa aggiornare PrestaShop?
Dipende da versione di partenza, moduli, override e integrazioni. Il costo più alto, nella nostra esperienza, è il fai-da-te andato storto: il recupero richiede spesso il doppio del tempo e del budget di un intervento pianificato.
Cosa succede se non aggiorno PrestaShop?
Lo shop resta esposto a vulnerabilità pubbliche e note. Nel 2022 la falla CVE-2022-36408 è stata sfruttata per inserire nel checkout un finto modulo di pagamento che rubava le carte dei clienti.
Ogni quanto bisogna aggiornare PrestaShop?
Le patch di sicurezza vanno applicate appena possibile, dopo una prova in staging: nel 2026 PrestaShop 9.1 ha ricevuto cinque release di manutenzione in cinque mesi, tre con correzioni di sicurezza. Gli aggiornamenti di versione maggiore vanno invece pianificati come un progetto.
Se non posso aggiornare, devo chiudere l’e-commerce?
Se non puoi garantirne la sicurezza, sì, oppure trasformalo in una vetrina che non raccoglie dati: niente checkout, niente registrazioni, contenuti su un sito leggero e aggiornabile.
Vuoi aggiornare PrestaShop senza rischi?
Partiamo dall’inventario del tuo shop: moduli, override, tema e server. Ti diciamo cosa aggiornare, in che ordine e quanto costa, prima di toccare il sito che vende.
Oppure scopri il servizio di aggiornamento PrestaShop · ✉️ info@seomask.it
Scopri di più da SeoMask: SEO & Dev
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.